系统管理使用指南
系统管理包含终端用户管理页面。平台级的角色管理、引擎管理、产品设置与资源池、模型网关、个人额度已迁入运营控制台(顶部工具栏的「运营控制台」按钮进入,平台员工与当前企业空间的租户管理员可见,个人额度仅平台员工可见),本文一并说明。
按你要做的事来讲:
| 你想做什么 | 跳到哪节 |
|---|---|
| 添加管理员账号 / 重置密码 / 解锁 | 账号中心统一管理(见管理员账号) |
| 管理终端用户账号 / 新增 / 禁用 / 重置密码 / 绑定 IM 与业务身份 / 删除 | 管理终端用户 |
| 限制成员在个人空间的 CPU / 内存 / 实例数 | 个人额度 |
| 创建角色 / 给角色分配权限 / 给用户绑角色 | 创建角色与分配权限(运营控制台) |
| 查看用户组与成员 | 用户组 |
| 接入外部 Dify | 接入外部 Dify(运营控制台) |
| 配置语音识别(ASR) | 产品设置 · 语音识别(运营控制台) |
| 开关 AI 生成(人设 / 头像) | 产品设置 · AI 生成(运营控制台) |
| 定制品牌(产品名 / 标语 / Logo / 版权 / 备案号) | 产品设置 · 品牌与白牌(运营控制台) |
| 配置 PDF / Office 文档解析方式 | 产品设置 · 文档解析(运营控制台) |
| 忘记密码 / 改绑手机邮箱 / 账号锁定解锁 | 验证码使用指南 |
管理员账号(账号中心统一管理)
管理员账号的创建、资料、密码、锁定解锁等生命周期统一在账号中心管理,管理台不再提供用户管理页:
- 添加账号 / 重置密码 / 禁用:在账号中心操作,平台侧自动关联同名身份。
- 登录密码:以账号中心为准;管理台登录已统一收口账号中心,忘记密码在账号中心登录页自助重置。
- 账号锁定:连续输错密码的锁定与解锁由账号中心托管(锁定期限与自助解锁见其页面提示)。
- 角色分配:平台侧的权限边界只有角色——在角色管理页给用户绑定/解绑角色。
平台对用户登录实施了以下加固(保持既有行为):
| 策略 | 触发 | 响应 |
|---|---|---|
| 失败计数 | 连续多次密码错误 | 账号临时锁定 |
| IP 频率限制 | 单 IP 高频登录 | 拒绝请求 |
| 密码强度 | 改密时 | 强度评分达标,不允许常见弱密码 |
| 用户枚举防御 | 不存在的用户登录 | 返回统一错误文案,避免探测账号是否存在 |
管理终端用户
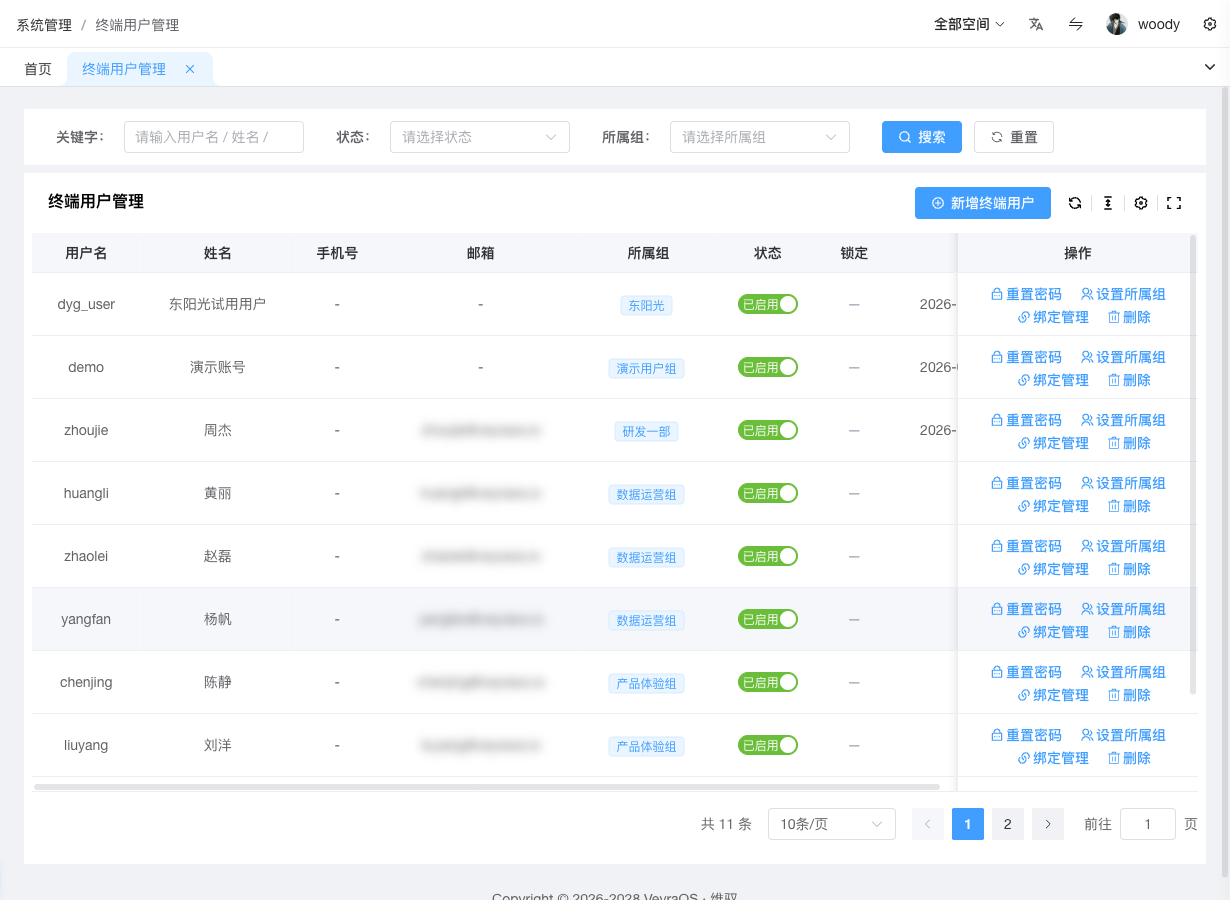
终端用户是登录终端门户、与智能体对话的账号(与管理员账号相互独立)。本页用于管理终端用户账号与组归属。
谁能管理
- 平台员工:可管理全部终端用户,包括未归部门的终端用户。
- 租户管理员:可管理本企业的终端用户。
- 部门管理员:只能管理本部门及下级部门内的终端用户;未归部门的终端用户对部门管理员不可见,越部门操作无法完成。部门管理员可以在本人管理的部门内新增终端用户。
查看终端用户
- 在左侧导航栏单击系统管理 → 终端用户管理,打开终端用户管理页。
- 可按用户名/姓名/邮箱/手机号搜索,或按状态、所属组筛选。
列表会展示该用户所属的组。
创建终端用户
- 在终端用户管理页右上角单击新增终端用户。
- 填写用户名和初始密码,并再次输入密码确认;姓名、邮箱、手机号可按需填写。
- 单击确定。新用户自动归属当前工作空间,创建成功后出现在列表中,可使用用户名和初始密码登录终端门户。
如需让终端用户只使用某个部门组内的资源,创建后在列表行单击设置所属组调整。
邮箱和手机号需要用户本人完成认证后,才能用于对应的登录方式。
启用 / 禁用终端用户
- 禁用后该终端用户无法登录终端门户,但账号与历史数据保留,可随时重新启用。
重置终端用户密码
- 忘记密码或疑似泄露时,管理员可直接重置为新的强密码,立即生效。
- 重置同时会解除该账号的锁定状态。
设置所属组
- 把一个终端用户加入或移出用户组,支持批量设置多个组。
- 加入组后,该终端用户即可使用组内智能体与资源;移出组后不再可见。
- 部门管理员只能把本部门的终端用户设置到本人管理的部门内。
绑定 IM 渠道与业务身份
让终端用户从企微/飞书/钉钉发起的对话自动归属到本人,或关联其在业务系统中的身份:
- 找到目标终端用户行,单击绑定管理。
- IM 渠道绑定:单击添加绑定,选择平台(企业微信/飞书/钉钉)+ 填 IM 用户 ID + 显示名,保存;已有绑定可在列表中删除。
- 业务身份绑定:填写业务系统用户名(可选填手机号/邮箱),单击保存;单击解除绑定可移除。
用途
绑定后,该终端用户从对应 IM 渠道发起的对话可自动归属到本人,便于用量分析按用户下钻;业务身份会随对话上下文提供给智能体。
删除终端用户
- 删除不可撤销:会一并清理该终端用户在各智能体实例上的独立会话空间、反馈、收藏、IM 绑定与组归属等关联数据。
与管理员账号的区别
| 维度 | 管理员账号 | 终端用户 |
|---|---|---|
| 登录入口 | 管理台 | 终端门户 |
| 权限体系 | 参与 RBAC 角色 / 权限分配 | 无角色概念,按组归属隔离 |
| 谁能管理 | 账号中心(生命周期)+ 角色管理页(角色绑定) | 平台员工全量 / 租户管理员本企业 / 部门管理员本部门 |
| 组归属 | 用户组成员(管理侧) | 终端用户组成员(终端侧) |
个人额度
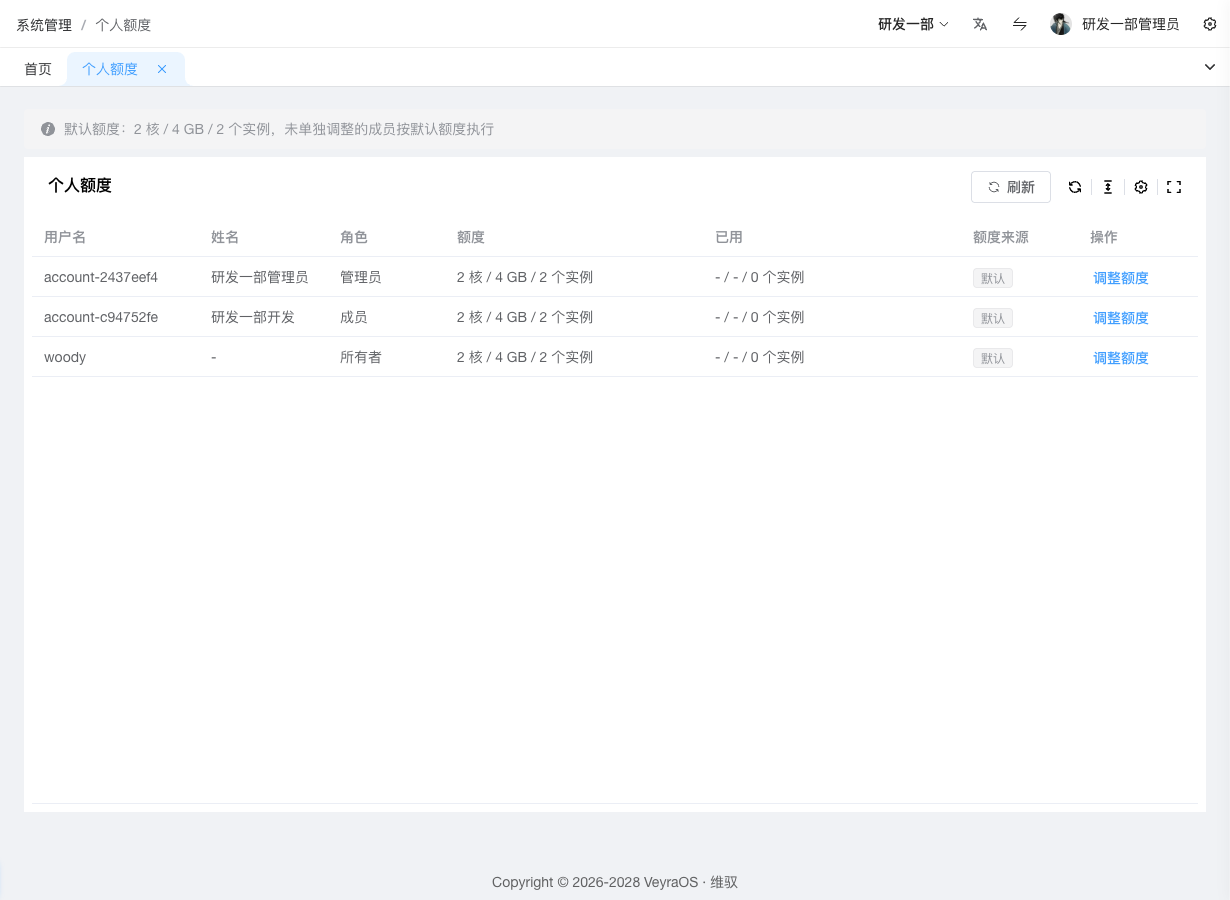
个人额度限制每位成员在个人空间里能占用的资源(CPU / 内存 / 实例数量),配置统一收口平台运营侧,按成员分别管理。
谁能管理
仅平台员工可在运营控制台查看并调整全平台成员的个人额度;企业 / 部门空间的租户管理员不提供该入口。
查看与调整额度
- 单击顶部工具栏的运营控制台进入运营控制台,在左侧菜单单击个人额度。列表展示每位成员在其个人空间的额度、已用资源与额度来源,可按用户名 / 姓名 / 邮箱搜索:
- 默认:沿用平台默认额度(页面顶部提示条显示当前默认值)
- 已调整:为该成员单独设置过额度
- 在目标成员行单击调整额度,按需填写 CPU、内存、实例数后保存。CPU 填核数(支持小数,如 2.5 核),内存填数字后选择 GB 或 MB。留空一项表示该维度沿用默认值(输入框占位符会显示当前默认值);三项都留空即恢复为全部沿用默认。
口径说明
- 额度只统计成员在个人空间创建的实例;部门空间、组织空间的实例不计入个人额度。
- 超出的既有限额不会停止运行中实例,但该成员在个人空间新建或唤醒实例时会收到额度不足提示;调高额度后即可继续。
- 已用资源随实例部署状态变化,休眠中的实例不占用额度。
创建角色与分配权限
前提条件
- 平台员工,或当前企业空间的租户管理员 / 部门管理员
- 租户管理员可创建、编辑、删除本企业的自定义角色;部门管理员只能把标记为「可委派」的角色分配给本部门成员
创建自定义角色
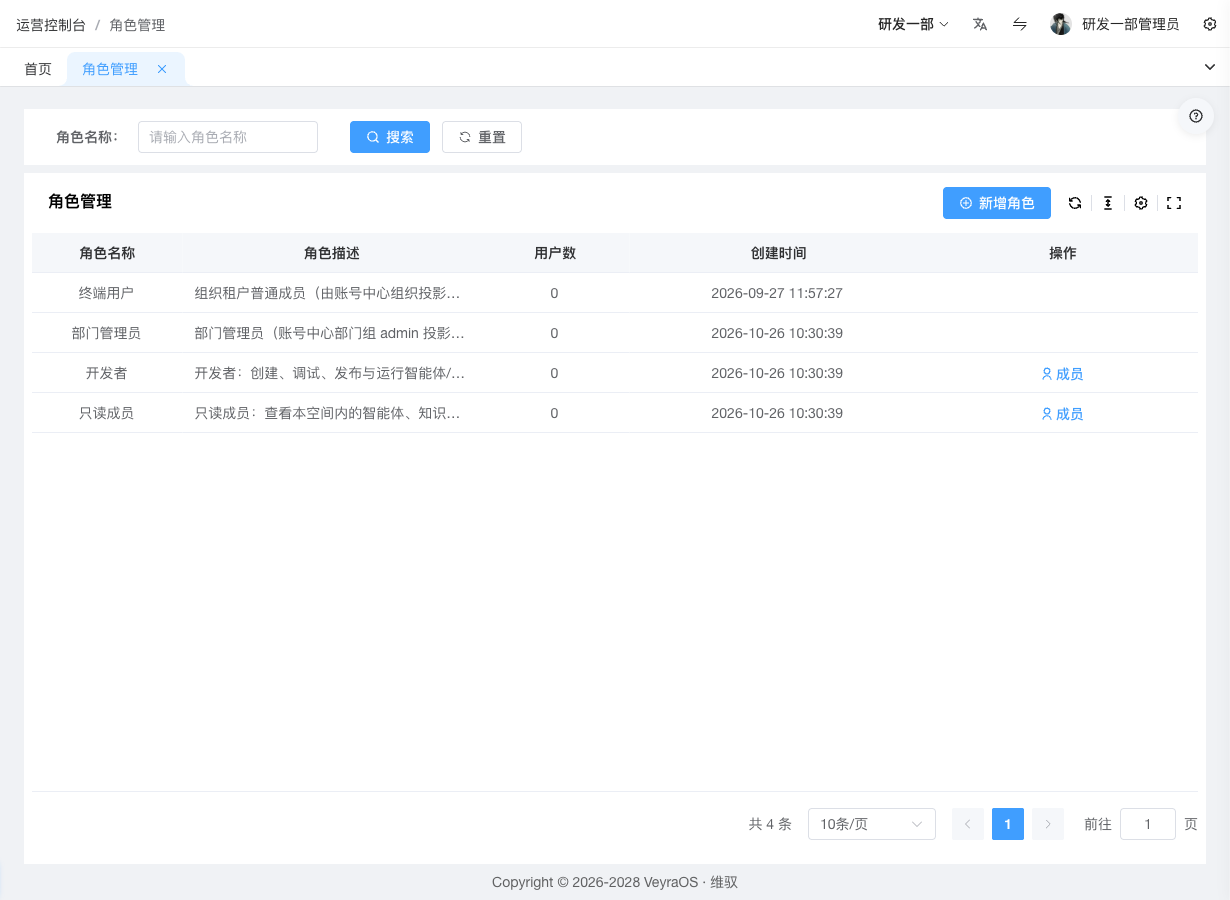
单击顶部工具栏的运营控制台进入运营控制台,在左侧菜单单击角色管理。
单击创建按钮。
填写:
- 名称:角色名(必填,如"内容审核员")
- 描述:角色说明
- 可委派:勾选后,部门管理员可以把该角色分配给本部门成员
单击保存。表格出现新角色行。
给角色分配权限
找到目标角色行,单击权限。
右侧滑入抽屉,展示权限树:
- 父节点按
resource_type分组(如agent_instance、litellm_key) - 叶节点是具体权限(如
agent_instance.deploy、litellm_key.update) - 树是虚拟化的(
el-tree-v2),支持大数据量
- 父节点按
用搜索框过滤权限名,或单击全展开/全选。
勾选该角色需要的权限(叶子节点)。
单击右上保存图标。
保存时只提交叶节点 ID(
getCheckedKeys(true)),父节点自动推导。
外部工具(MCP)权限
「外部工具」分组下的MCP 服务管理控制 MCP 服务的接入、编辑、移除与智能体级绑定。预置角色里租户管理员、部门管理员、开发者默认拥有,只读成员默认不含(只读浏览与测试)。自定义角色需要手动勾选该权限,否则目录可看但写操作会被拒绝。
预期结果
- 角色管理表格的「权限」列显示前 3 个权限标签
- 分配该角色给用户后,用户获得对应权限
给角色绑定成员
账号生命周期在账号中心统一管理,平台侧的授权动作只有「角色绑定」:
- 找到目标角色行,单击成员。
- 弹窗展示当前空间内已绑定该角色的成员,并按当前空间范围列出可选成员(可按用户名 / 姓名搜索)。
- 选择成员与角色后单击分配,新绑定立即出现在列表中。
- 需要撤销时单击对应行的撤销。
绑定的作用范围跟随当前空间:在企业空间下分配到企业,在部门空间下分配到该部门及子部门。部门管理员只能分配标记为「可委派」的角色。
内置角色
平台预置以下角色,其中租户管理员、部门管理员由账号中心的组织/部门归属自动派生,无需在管理台分配:
| 角色 | 权限范围 |
|---|---|
| 租户管理员 | 本企业业务资源全量管理(智能体 / 知识库 / 资源池 / 终端用户 / 模型 Key / 用量查看)、角色管理与分配、成员名册;资产中心只读(仅已上架资产);平台级配置不可见。账号中心中组织所有者 / 管理员自动获得 |
| 部门管理员 | 本部门及子部门的资源管理、终端用户管理、成员名册、可委派角色的分配;不含租户级配置与模型 Key 管理。账号中心中部门组管理员自动获得 |
| 开发者 | 创建、调试、发布与运行智能体 / 知识库 / 技能 / 定时任务,写操作只作用于本人创建的资源;部门内共享资源只读复用。企业普通成员的默认角色 |
| 只读成员 | 查看本空间内的智能体、知识库、技能与监控数据,不能创建或修改。由管理员显式分配 |
| 终端用户 | 终端门户账号,使用分配给其部门的智能体;不参与管理台角色 |
平台员工的能力来自账号中心的平台 scope(平台超管 / 运维 / SaaS 运营),不在角色管理中分配。
角色缓存
角色列表前端缓存,搜索/分页在缓存内进行;增删改后失效缓存重拉。
用户组
用户组是一组用户的集合,由账号中心的组织/部门模型统一同步为只读镜像(创建、改名、成员调整都在账号中心进行)。页面的组列表与成员名册仅供查看。
管理台的资源边界是工作空间(账号中心组织,右上角切换):新建的智能体、实例、知识库、资源池、终端用户自动归属当前工作空间,无需选择用户组。企业空间下的部门空间由账号中心的部门树同步(创建、改名、调整层级都在账号中心进行):选中部门时看到该部门及下级部门的资源,普通成员可在本人部门及子部门创建资源,组织空间对普通成员只读。
终端用户组归属
终端用户(终端门户账号)的组归属请在管理终端用户的「设置所属组」中操作。
客户组织自动同步
门户客户注册或开通企业后,组列表会自动出现对应的同名用户组(名称旁带「账号中心同步」标记),无需手工创建:
- 客户在门户改名组织 → 同名用户组自动更新名称
- 客户注销企业 → 对应组自动清空成员(保留组行以追溯历史资源)
- 个人空间在列表中统一显示为「个人空间」,不再显示内部标识
- 历史上平台手工创建的用户组保留在「默认空间」中可查(存量资源不受影响),新版本不再支持手工建组
名称与成员以账号中心为准:成员名册为只读视图,展示每位成员的组内角色:
- 部门管理员:客户组织的部门负责人,可在部门内管理成员与资源
- 终端用户:客户组织的普通成员,组内只读、可发起对话
- 普通成员:无组内角色标注的成员
成员调整请让客户在门户/账号中心操作,变更会自动同步过来。
组与资源的隔离
| 资源 | 组归属方式 |
|---|---|
| 资源池 | group_id 字段,空=平台共享,具体值=组私有 |
| API Key | team_id = 组 ID,预算与限流按组聚合 |
| Agent 实例 | 默认按组隔离,组间不可见 |
| 用量分析 | 可按组下钻查看 |
| 终端用户 | 终端用户归属部门后可使用部门内智能体;部门管理员只能管理本部门终端用户 |
引擎管理
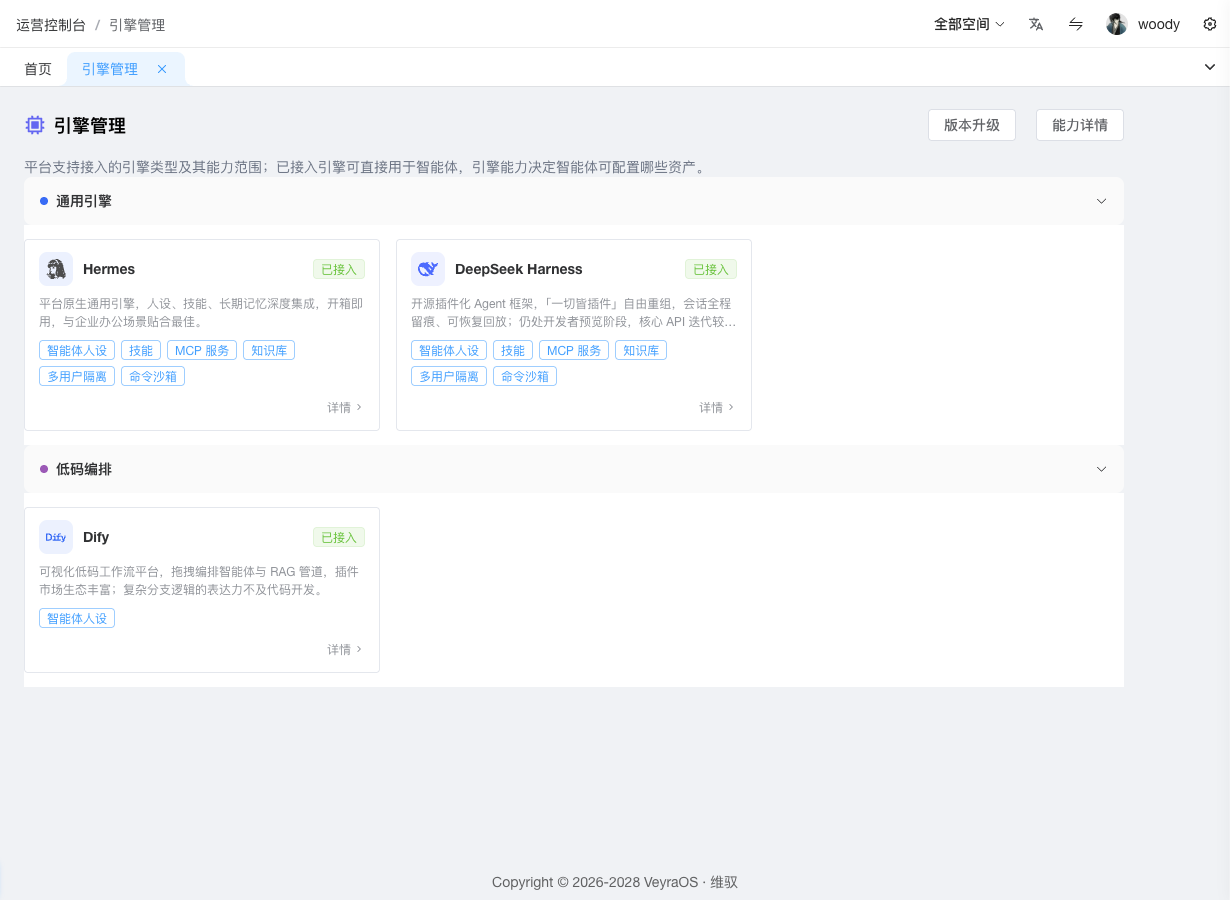
在运营控制台左侧菜单单击引擎管理即可打开本页。
引擎管理页展示平台支持接入的智能体引擎及其能力范围。引擎的能力范围决定智能体能配置哪些资产——不支持的资产类型在智能体配置页会自动置灰并说明原因,避免配置了却不生效。
页面按引擎类别(通用 / 低码编排 / 编码)分组展示引擎卡片,每张卡片标注接入状态:已接入的引擎可直接用于创建智能体,卡片同时列出该引擎支持的能力(智能体人设 / 技能 / MCP 服务 / 知识库 / 多用户隔离 / 命令沙箱);待接入的引擎表示平台尚未接入该引擎类型。单击页头能力详情可查看全部已接入引擎 × 能力的对照矩阵。
单击引擎卡片进入引擎详情页,查看引擎类型、所属类目与能力清单。Dify 引擎的详情页额外提供连接配置面板(见下节)——Dify 智能体运行在你自管的 Dify 平台上,平台只做对接不作托管;其余已接入引擎由平台托管运行,无需配置外部连接。
引擎版本升级
平台发布新版本后,正在运行中的存量引擎实例不会自动升级。单击页头版本升级打开升级记录弹窗,可查看历史升级任务,并单击发起升级创建新的升级任务:
- 引擎类型(必选):每次升级针对一种引擎
- 资源池(可选):先选一个资源池做小范围验证,确认无误后再发起全量升级
- 每批数量:每批同时升级的实例数,其余实例排队等待
- 目标镜像(可选):留空则升级到当前引擎版本
发起前建议先单击预览影响范围,确认待升级、休眠中(恢复后生效)、跳过的实例数量与逐实例的版本变化,再正式发起。升级过程中,升级记录列表会自动刷新进度;展开任一任务可查看每个实例的处理结果。
升级完成后如发现新版本有问题,在对应任务上单击回滚,即可把该任务涉及的实例滚回升级前版本(回滚同样分批执行、可在列表中跟踪进度)。仅当该任务所有实例升级前版本一致时才可一键回滚;版本不一致时请按提示对单个实例分别操作。
说明:休眠中的实例不参与实时升级,会在下次恢复运行时自动使用新版本。
接入外部 Dify
当你需要把平台对接到自管的 Dify 实例时,在引擎管理 → Dify 引擎详情 → 连接配置中配置:
前提条件
- 拥有「引擎管理」权限(平台员工)
- 已部署好外部 Dify 实例,有 base_url 和管理员账号
配置项
连接配置面板提供以下字段:
- base_url:外部 Dify 实例地址(必填,如
https://dify.mycompany.com) - admin_email:Dify 管理员邮箱
- admin_password:密码;留空表示不修改,已配置时显示「已配置」标签
- 可观测纳管:默认开启。开启后,该引擎上智能体的运行数据统一纳入平台监控中心,可在用量分析与链路追踪中查看;关闭则不采集该引擎的运行数据
保存后可用测试连接验证(返回 apps_count 说明连通正常)。
配置管理员账号后,页面下方会出现应用列表,列出该 Dify 平台上的应用(名称 / 类型 / 应用 ID),可一键复制应用 ID 用于后续绑定。
批量导入为智能体
在应用列表中勾选一个或多个应用,单击批量导入直接开始导入——智能体创建在当前工作空间。平台会为每个应用自动完成:创建同名智能体(同名自动加序号后缀)→ 绑定该 Dify 应用 → 发布上线。导入结果逐个展示:
- 已导入:智能体已创建并发布,可直接打开查看
- 已存在(跳过):当前工作空间内已有智能体绑定了此应用,自动跳过不重复创建
- 失败:给出可读原因(如应用已在外部平台删除),不影响其余应用导入
平台状态
配置保存后,平台会周期性探活该 Dify 实例,并在面板顶部展示平台状态:正常 / 异常 / 未知,附最近巡检时间;异常时给出可读原因。平台暂不可达不会阻断配置修改,只作为运行时提示。
预期结果
- 面板顶部「平台状态」显示正常(含最近巡检时间)
- 智能体工作台「构建 → 应用绑定」中可从外部 Dify 应用下拉选择接入(未配置管理员账号时手填平台地址与 API Key 校验接入)
- 测试连接返回 apps_count,应用列表可浏览并复制应用 ID
- 批量导入后,当前工作空间的智能体列表出现对应智能体(已发布状态)
- 「可观测纳管」开启时,用量分析与链路追踪页能看到 Dify 应用的运行数据
凭证安全
密码字段采用「留空表示不修改」约定——后端只在字段非空时才更新。前端不回显已存密钥,避免泄露。
产品设置
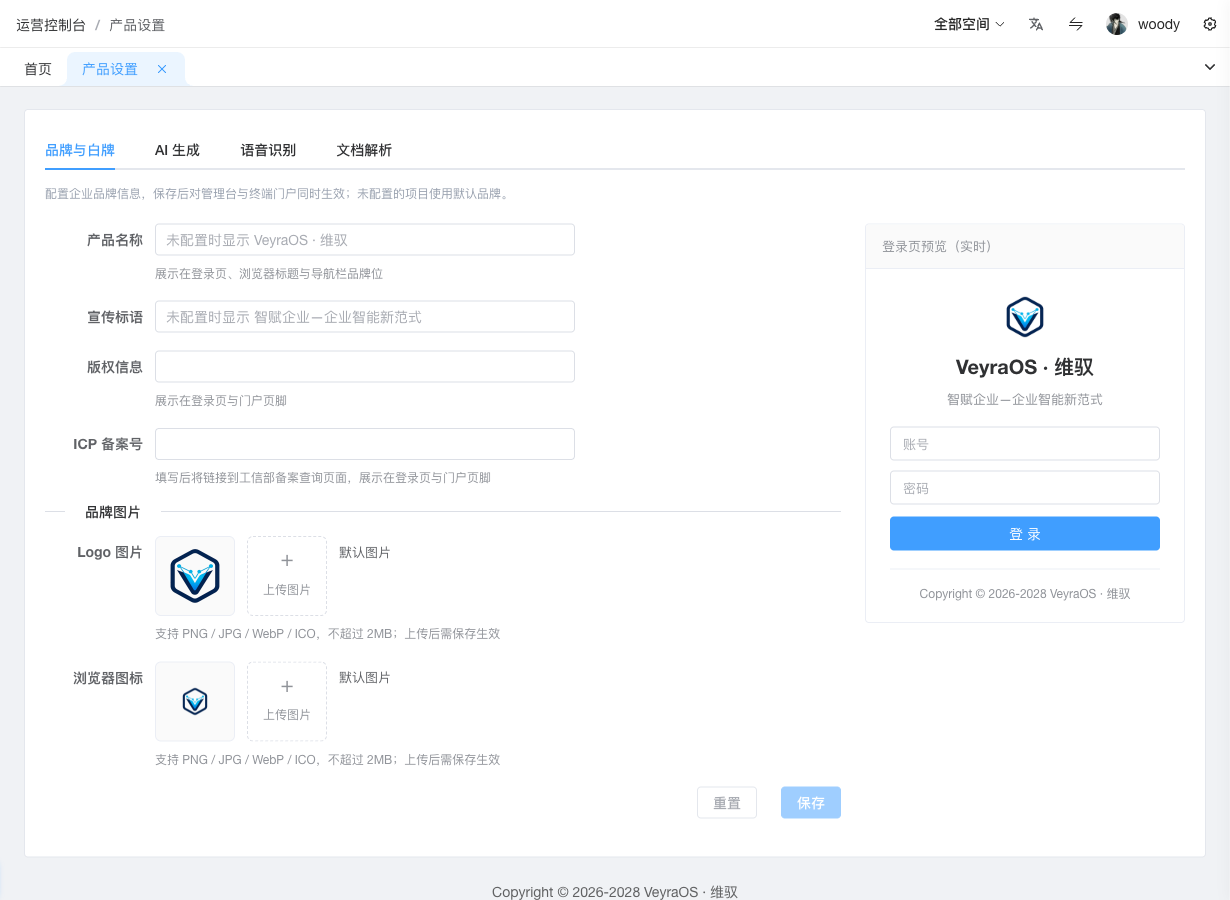
产品设置用于管理平台级的运营配置:企业品牌定制(产品名、Logo、版权信息等)、AI 生成能力开关、语音识别(ASR),以及 PDF / Office 文档解析方式。在运营控制台左侧菜单,单击 产品设置。平台员工可读写;租户管理员只读查看。
页面提供四个页签:品牌与白牌、AI 生成、语音识别、文档解析。各页签独立保存,保存后即生效,无需重启或重新部署。
保存与重置
每个页签底部有重置与保存两个按钮:重置放弃未保存的修改,表单恢复为最近一次保存后的值。
把某个文本框清空后保存,该配置恢复为部署时的配置;开关类项保存的是明确的开/关状态。
品牌与白牌
定制管理台与终端门户的品牌展示。所有字段均为可选,未配置的项保持平台默认展示。
| 字段 | 说明 |
|---|---|
| 产品名称 | 显示在终端门户顶部导航、登录页品牌名与浏览器标签页标题 |
| 宣传标语 | 显示在两端登录页产品名下方 |
| 版权信息 | 显示在两端页脚;留空时按产品名自动生成 |
| 备案号 | 填写后两端页脚显示备案号,并链接到工信部备案网站 |
| 品牌 Logo | 登录页品牌图,替代默认图标 |
| 网站图标 | 浏览器标签页与收藏夹图标 |
上传图片支持 PNG / JPG / WebP / ICO 格式,大小不超过 2MB。上传成功后图片地址自动填入对应字段,随保存生效;预览卡片实时展示登录页效果。
品牌配置对管理台与终端门户同时生效:两端的登录页、导航、浏览器标题与图标、页脚版权与备案号均按配置展示。
AI 生成
控制智能体编辑页的 AI 生成入口(AI 人设、AI 头像、对话引导)。对应开关关闭时,前端不显示「AI 生成」入口,调用返回 503。
人设生成:开关、模型名、API 地址(留空走平台模型网关)、API Key、思考模式。对话引导生成与人设共用此组配置。
头像生成:开关、API 地址、API Key、模型名、生成尺寸(可选 512 / 768 / 1024,可输入其他值)。
技能工作室:技能工作室与技能调试对话使用的模型。可选「与人设生成一致」(跟随人设生成的模型),也可单独指定——单独指定时只能选择模型网关中已注册的对话模型。跟随人设生成时,人设生成的模型也必须能在模型网关中使用(人设生成若填写了直连 API 地址,其模型名通常不在网关中,页面会提示改为单独指定)。两处都没有可用的模型时,技能工作室无法对话,页面会提示联系管理员。修改后对新开的对话生效。
API Key 类字段保存后不再回显,仅显示「已配置」状态:
- 输入新值后保存即替换
- 留空保存表示保持不变
- 单击清除后保存,恢复为部署配置
语音识别
配置终端对话中语音转文字使用的语音识别服务。
| 字段 | 说明 |
|---|---|
| 服务商 | 未启用(关闭语音识别)或火山引擎;阿里云 / 腾讯云 / 华为云暂未开放 |
| 识别超时 | 单次识别最长等待时间,5–120 秒,默认 30 秒 |
| API Key | 火山引擎访问密钥,保存后不再回显(留空不动 / 清除恢复部署配置) |
| Resource ID | 火山引擎资源 ID,如 volc.seedasr.auc |
| 接入点 | 火山引擎 API 地址,留空使用官方默认地址 |
配置保存后,语音识别约一分钟内生效。
文档解析
配置知识库中 PDF 与 Office 文档的解析方式:
| 字段 | 说明 |
|---|---|
| 解析服务 | 内置解析(默认)/ MinerU 云服务 / MinerU 自建服务。扫描件 PDF 建议使用 MinerU(内置解析无法识别扫描件) |
| API Key | MinerU 云服务密钥(选 MinerU 云服务时填写);保存后不再回显,留空表示不修改,清除后恢复部署配置 |
| 服务地址 | MinerU 服务地址;云服务留空使用官方默认地址,自建服务填自建实例的访问地址 |
文档解析失败与解析服务相关(未配置、密钥失效、额度用尽等)时,在本页签处理后回到知识库重新解析即可。
操作可追溯
产品设置的修改会记录操作人与操作时间,可在监控中心 → 操作记录中追溯。
验证码使用指南
管理台账号(管理员)的登录已统一收口账号中心:访问管理台未登录时自动跳转账号中心登录页,登录成功后自动返回管理台。忘记密码 / 改密 / 改绑手机邮箱 / 锁定解锁统一在账号中心自助完成(账户设置页的改密/改绑入口会直接跳转账号中心)。账号中心的发码渠道与安全策略见其页面提示。
以下能力仍由本平台直接提供。
认证自己的邮箱/手机
登录后在「账户设置 → 个人信息」页可对自己的邮箱/手机发起认证:单击认证 → 图形验证码 → 收到 6 位验证码后填入 → 状态变为「已认证」。已认证的邮箱/手机才可用于登录。
安全策略
| 策略 | 触发 | 响应 |
|---|---|---|
| 图形验证码 | 认证/改绑发码前必过 | 一次性,5 分钟有效,点击图片可刷新 |
| 单号频率限制 | 同号 60s 内 1 条 | 429 code_too_frequent |
| 单号小时限制 | 同号 1h 内 5 条 | 429 code_target_hourly_limit |
| 单号每日上限 | 同号 10 条/天(每日发送上限由平台运营在运营侧按通道配置) | 429 code_target_daily_limit |
| 单 IP 频率限制 | 单 IP 1h 内 10 条验证码 | 403 ip_code_banned |
| 验证码错误次数 | 5 次/(target+purpose) | code 立即失效 |
| 用户枚举防御 | 不存在的 target 发码 | 返回 sent=true 但实际不发码 |